API Key Leak Intercept · per i team di sicurezza e IT
Blocca i segreti prima che arrivino all'AI.
Installata dall'IT su tutti i computer. Blocca chiavi API e credenziali al pulsante Invia e ti mostra chi ha provato.
Piano gratuito: senza account, senza carta
64 pattern di rilevamento e 29 validatori di checksum, tutto nel browser. Vedi cosa blocca · Richiedi una demo
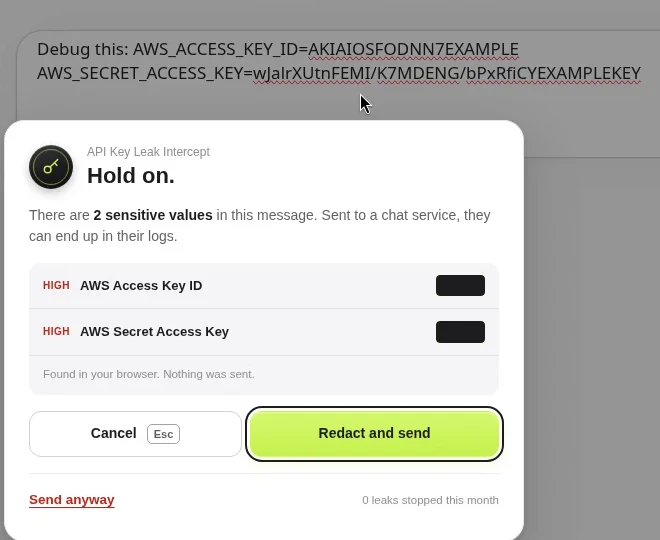
I tre secondi tra incolla e invia.
Per poco non ho incollato una chiave OpenAI attiva in una chat per correggere una richiesta che non funzionava. Questa estensione lavora in quei tre secondi. Blocca il segreto nel browser, prima dell'invio. Il segreto non lascia mai il computer.


- 64pattern di rilevamento per chiavi, token e dati personali
- Localegira nel tuo browser, i valori dei segreti non lo lasciano
- Chrome + Firefoxstesso rilevamento su entrambi
Il piano gratuito non richiede account. Pro aggiunge controlli sui dati personali, redazione e avvisi di squadra a $7.99 al mese. Disponibile anche sul Chrome Web Store.
Cattura reale
Guardalo bloccare un incolla reale
Cattura reale con un account dimostrativo. Le chiavi sono gli esempi pubblicati da AWS.
Funziona subito su ChatGPT, Claude, Gemini, Microsoft Copilot, Perplexity, Mistral, DeepSeek, Grok, Notion, Slack, GitHub e altri, oppure su ogni sito in modalità universale.
Il problema
I segreti escono dalla casella di chat
Le persone incollano qualsiasi cosa pur di ottenere una risposta. Log, file di configurazione e stack trace contengono chiavi attive e dati dei clienti. Una volta inviato, il messaggio finisce nei log di qualcun altro.
- 01
Per errore
Un ingegnere incolla un log di errore o un blocco .env in una chat IA per correggerlo. La chiave AWS o la password del database dentro il testo parte insieme alla domanda.
- 02
Di proposito
Qualcuno vede l'avviso e invia lo stesso perché ha fretta. Senza traccia, nessuno se ne accorge finché la chiave non viene usata male.
- 03
Fuori vista
L'incolla avviene in una scheda del browser, prima della code review o di qualsiasi scanner del repository. La sicurezza serve un controllo nel punto in cui il testo viene digitato.
Come funziona
Rileva, blocca, segnala. Prima che il messaggio parta.
Tutto accade nel browser, nell'istante tra la pressione di Invio e la partenza del messaggio.
- 1
Rilevamento locale
Con Invio o con il pulsante, il messaggio viene controllato nel browser con 64 pattern di rilevamento e 29 validatori di checksum. I messaggi puliti passano senza fermarsi.
- 2
Blocca l'invio
Se trova un segreto, un avviso mostra cosa ha trovato. Il dipendente può Annulla, Redigi e invia con un segnaposto scritto a mano come [API_KEY_1], oppure Invia comunque.
- 3
Segnala all'IT
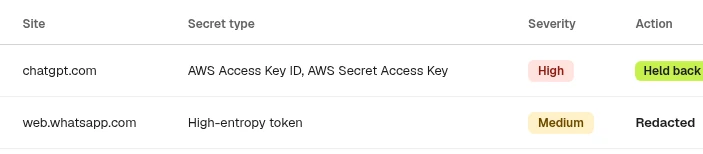
L'esito arriva nella tua console e nei canali di avviso come metadati. Trovi chi ha agito, il sito, il tipo di segreto, la gravità, l'azione e l'ora. Il segreto e il testo del messaggio restano sul computer.
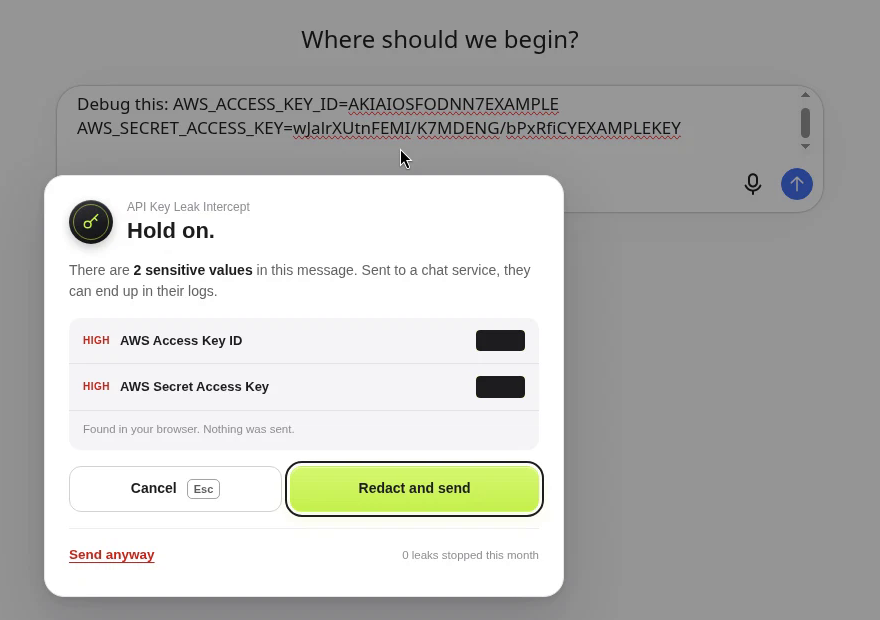
L'avviso reale su chatgpt.com. I valori sono mascherati e non è stato inviato nulla.
La console di squadra
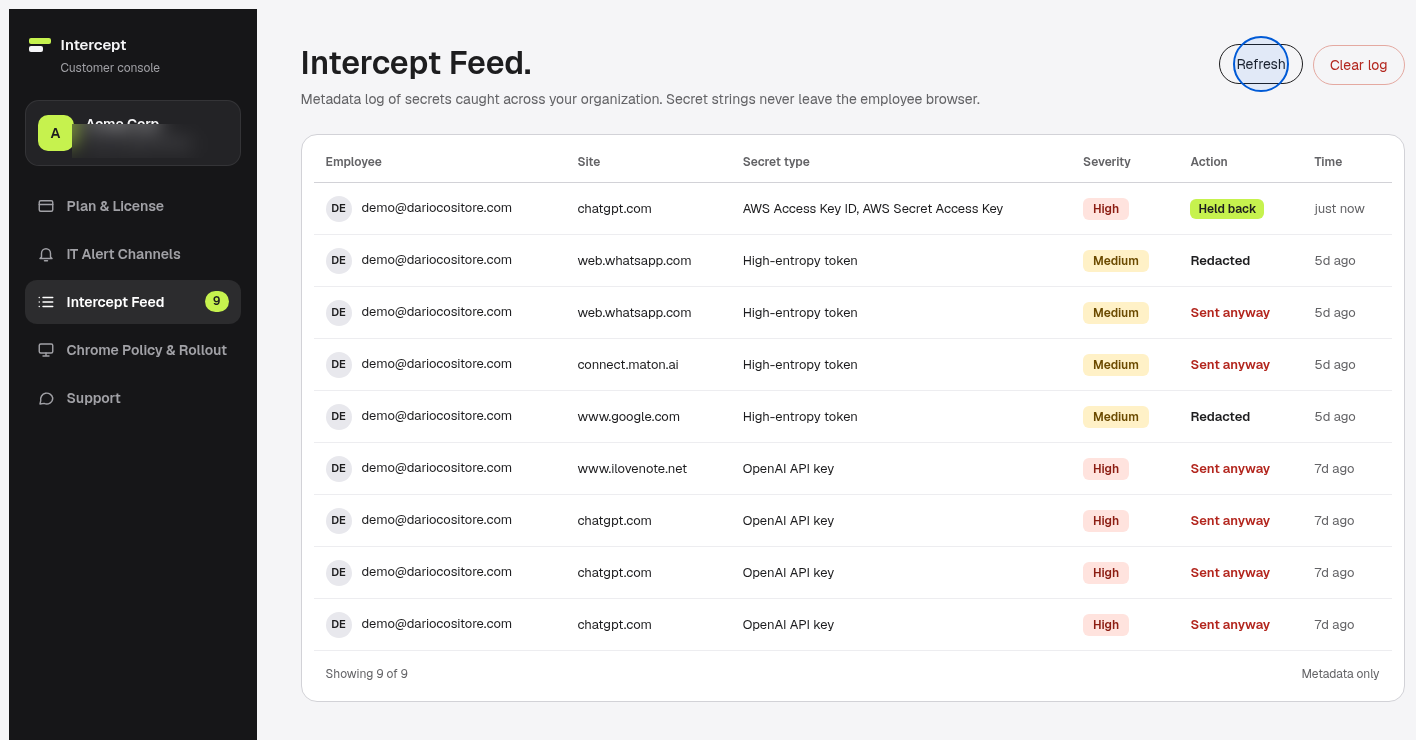
Ogni blocco, in tutta l'azienda, in un solo feed
Sicurezza e IT vedono chi ha incollato un segreto, su quale sito e cosa ha fatto dopo. Le stringhe dei segreti non lasciano il browser del dipendente, quindi la console contiene solo metadati.
- 1
Feed intercettazioni
Gli ultimi 500 avvisi per organizzazione, filtrabili per persona, sito e azione, con installazioni attive e postazioni in uso.
- 2
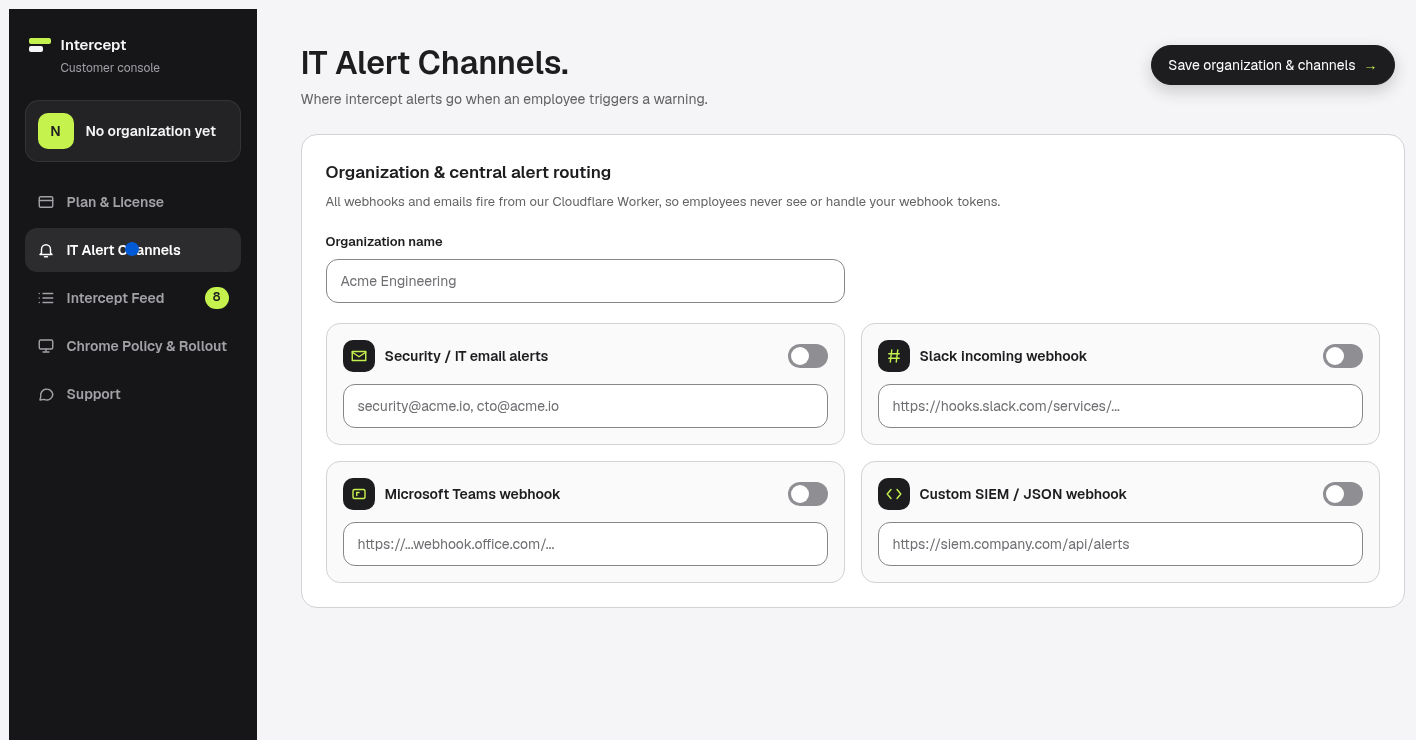
Instradamento degli avvisi
Slack, Microsoft Teams, Telegram, email oppure un webhook SIEM o JSON personalizzato. Gli avvisi partono dal backend, così i dipendenti non toccano i tuoi token.
- 3
Controllo degli override
Ogni Invia comunque avvisa l'IT. Puoi chiedere una riga di motivazione oppure bloccare del tutto l'invio.
- 4
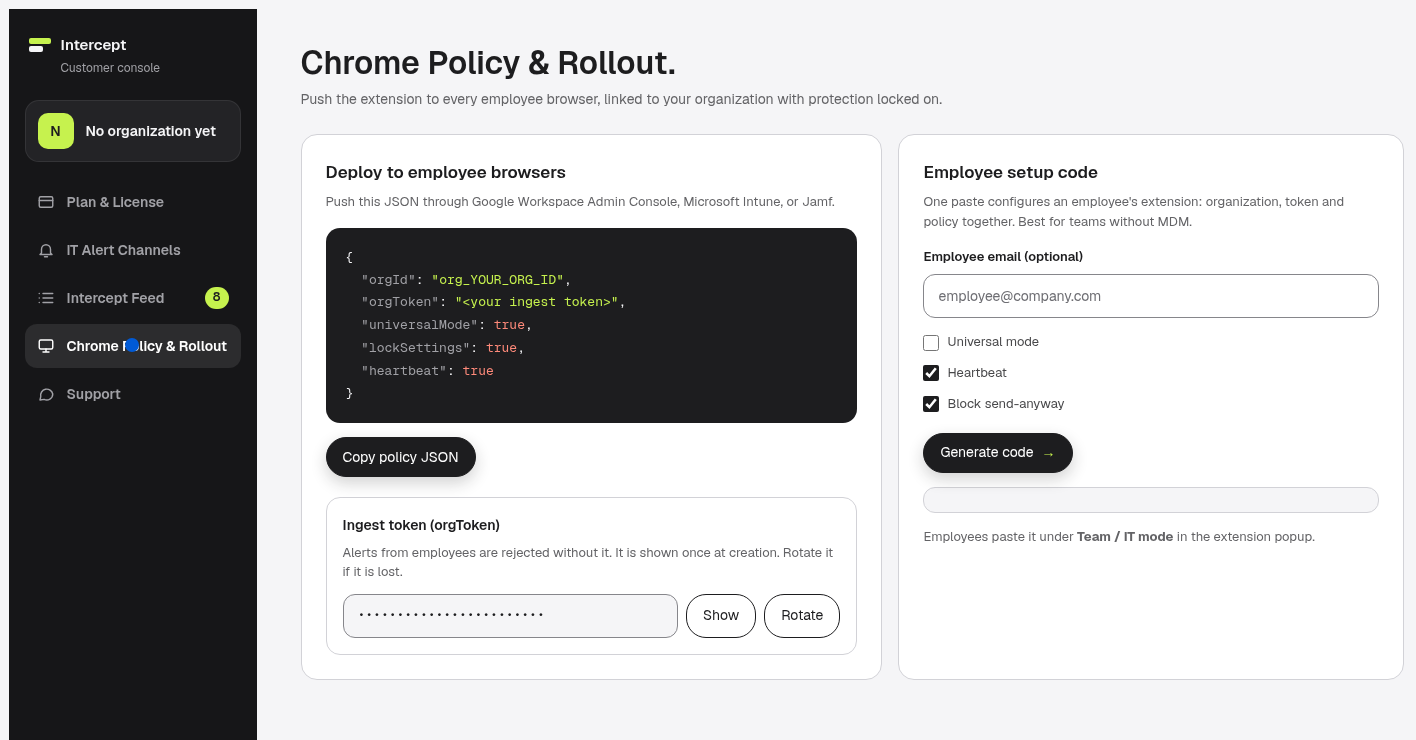
Policy Chrome e distribuzione
Un JSON di policy pronto per Google Workspace Admin, Microsoft Intune o Jamf, oppure un codice di configurazione per i team senza gestione dei dispositivi.
- 5
Postazioni sotto controllo
Ogni computer occupa una postazione. La console mostra le installazioni attive rispetto alle postazioni acquistate, e un heartbeat ogni sei ore indica cosa è in funzione.
- 6
Supporto prioritario
Un messaggio diretto dalla console, con una risposta personale all'email del tuo account entro due giorni lavorativi.
Cosa blocca
Chiavi, credenziali e dati personali
Tutto il rilevamento avviene in locale. La pagina sulla copertura elenca ogni pattern, generato dal codice rilasciato.
Chiavi API e token
25 rilevatori integrati per OpenAI, Anthropic, AWS, GitHub, Stripe, Google, Slack, JWT, token Bearer, chiavi private PEM e altri, più uno scanner ad alta entropia per i formati sconosciuti.
Dati personali
Indirizzi email, numeri di telefono, carte di pagamento, IBAN, indirizzi IPv4 e numeri di identificazione nazionale per 30 paesi.
I tuoi pattern
Fino a 50 espressioni regolari personalizzate per i token interni. Con Team vengono distribuite tramite policy.
Distribuzione
Attivo su ogni computer in un giorno
I piani Team includono la configurazione in giornata. La guida per gli amministratori IT copre ogni passaggio.
- 1
Acquista postazioni
Da 5 postazioni nella pagina dei piani. Fatturazione su richiesta.
- 2
Configura la tua organizzazione
Dai un nome nella console e scegli dove arrivano gli avvisi.
- 3
Distribuiscilo a ogni browser
Distribuisci il JSON di policy con Google Workspace Admin, Intune o Jamf. I dipendenti non possono rimuoverlo. Senza MDM? Un codice di configurazione per computer.
- 4
Segui il feed
Blocchi, override e installazioni attive compaiono nella console. Aggiungi postazioni quando cresci.
Privacy e sicurezza
Pronto per la tua verifica di sicurezza
Tutto quello che fa l'estensione è scritto nella privacy policy e leggibile nel codice sorgente su GitHub.
- Il rilevamento avviene nel browser. Il valore del segreto e il testo del messaggio non vengono mai trasmessi.
- Gli avvisi contengono solo metadati. Trovi l'email del dipendente, il sito, l'URL della pagina fino al percorso, il tipo di segreto, la gravità, l'azione e l'ora.
- Il backend conserva fino a 500 avvisi per organizzazione. Puoi cancellare il registro dalla console in qualsiasi momento.
- Per gli avvisi di squadra, la tua azienda è il titolare del trattamento ai sensi del GDPR.
- Manifest V3, tre permessi (storage, alarms, scripting), circa 51 KB di codice, senza analytics o tracciamento.
Piani
Inizia gratis. Copri tutto il team quando vuoi.
Tutti i dettagli e l'acquisto sono nella pagina dei piani.
-
Personal Free
$0per sempre
Non servono né account né carta.
- 25 rilevatori di chiavi API e token
- Scanner di token ad alta entropia
- Avviso a ogni rilevamento, senza limite mensile
- Oltre 40 siti di chat AI
-
Pro
$7.99/ month
Oppure $59 all'anno. Garanzia di rimborso di 14 giorni.
- Redigi e invia con segnaposto digitati
- Controlli sui dati personali per 30 paesi
- Pattern regex personalizzati
- Modalità universale su ogni sito
- Feed intercettazioni personale
-
Per quasi tutti i team
Team Volume
$4/ postazione / mese
$3 per postazione da 50 postazioni in su. Da 5 postazioni.
- Installazione forzata, i dipendenti non possono disattivarla
- Avvisi su Slack, Teams, Telegram, email o SIEM
- Console di squadra con gli ultimi 500 eventi
- JSON di policy Chrome pronto all'uso
- Onboarding prioritario e fatturazione con fattura
Distribuzione più ampia o fatturazione personalizzata? Scrivi a [email protected]
Roadmap
Dove sta andando. Costruito oggi, previsto dopo
Oggi il prodotto è l'estensione Chrome e la console di squadra. L'obiettivo è una dashboard unica che veda ogni tentativo di fuga in tutta l'azienda, ovunque venga digitato il testo. Poi e Più avanti sono progetti, non funzioni che puoi comprare oggi.
- Ora
Chrome e la console
- Estensione Chrome sul Chrome Web Store
- Console di squadra, instradamento degli avvisi e distribuzione delle policy
- Modalità universale per ogni sito
- Poi
Altri browser e strumenti per sviluppatori
- Edge e Firefox dallo stesso pacchetto di rilevamento
- Safari
- Hook pre-commit e gate CI nella CLI, plugin per VS Code e JetBrains
- Team Dashboard v1 con trend e motore di policy
- Più avanti
Copertura per tutta l'organizzazione
- SSO (SAML e OIDC) e provisioning SCIM
- Conformità ed esportazione dei log di audit per l'intera flotta
- Blocco degli incollaggi su mobile
- API pubblica, SDK e scanner della storia git
Questions
Cosa chiedono i team di sicurezza
Io o il tuo team IT vediamo mai il segreto?
No. Il rilevamento avviene nel browser di ogni dipendente. Il valore del segreto e il testo del messaggio non lasciano mai il computer. Gli avvisi contengono solo metadati. Trovi l'email del dipendente, il sito, l'URL della pagina fino al percorso, il tipo di segreto, la gravità, l'azione e l'ora.
I dipendenti possono disattivarla o rimuoverla?
No sui computer con installazione forzata. Quando l'IT distribuisce l'estensione con Chrome Enterprise, Google Workspace Admin, Microsoft Intune o Jamf, i dipendenti non possono disinstallarla, disattivare la protezione o uscire da una postazione di proprietà dell'azienda. Il popup mostra che è gestita dall'IT.
Cosa succede se qualcuno clicca Invia comunque?
Il messaggio parte e l'IT riceve un avviso di avvenuto override. L'organizzazione può chiedere una riga di motivazione, fino a 140 caratteri, oppure bloccare del tutto Invia comunque tramite il codice di configurazione del dipendente.
Non usiamo MDM. Possiamo distribuirlo lo stesso?
Sì. La console genera un codice di configurazione per il dipendente. Un incolla nel popup dell'estensione collega quel computer alla tua organizzazione, al suo token di acquisizione e alla sua policy.
Come vengono contate le postazioni?
Un computer installato occupa una postazione. La console mostra le installazioni in uso rispetto alle postazioni acquistate. I codici di configurazione si fermano al numero di postazioni finché non ne aggiungi altre. Un computer oltre il limite continua a proteggere chi è alla tastiera e smette di segnalare. La dashboard mostra l'eccedenza.
Quali browser supporta?
Oggi Chrome, dal Chrome Web Store. Le versioni Edge e Firefox usano lo stesso pacchetto di rilevamento e sono in roadmap, insieme a Safari, una CLI e i plugin per IDE.
Esiste una versione gratuita?
Sì. Il piano personale gratuito non costa nulla, non richiede account e blocca chiavi API e token ad alta entropia su oltre 40 siti di chat IA. Pro aggiunge redazione, controlli sui dati personali, pattern personalizzati e modalità universale a $7.99 al mese o $59 all'anno.
Per i team di sicurezza e IT
Guardalo sui computer del tuo team
Dimmi quante persone vanno protette e come gestisci i loro browser. Ti mostro la console e la distribuzione passo per passo.
API Key Leak Intercept è costruito, venduto e assistito da Dario Cositore, sviluppatore indipendente in Italia. Chi sono
Il prossimo teardown arriva nella tua casella.
Un'email a settimana. Un flusso di lavoro che si è rotto, il motivo e la correzione in tre passaggi. Più le note di rilascio quando l'estensione esce in una nuova versione.
Un'email a settimana. Esci con un clic.